Импорт сертификатов и настройка УКЭП на мобильных устройствах: практический гид для компаний
Обновлено:
Практический гид по импортированию сертификатов и настройке мобильного УКЭП на Android: шаги импорта, работа с рутокеном, интеграция в Честный Знак, безопасность.
Что такое УКЭП и зачем он бизнесу
Юридическая сила электронных подписей
Универсальная квалифицированная электронная подпись (УКЭП) признана полностью эквивалентной обычной (рукописной) подписи в рамках действующего законодательства. По закону о цифровой подписи, подписанный документ имеет ту же доказательственную силу, что и бумажный оригинал, если подпись создана с использованием квалифицированного сертификата и средств проверки подлинности. Это позволяет компаниям осуществлять договорные операции, подавать отчётность в регуляторы и хранить контракты в электронном виде без риска их отклонения со стороны судов.
Преимущества мобильного УКЭП
Смарт‑устройства стали неотъемлемой частью рабочего процесса, а мобильный УКЭП использует их возможности полностью. Ключевые выгоды:
- Сокращение времени согласования – подпись ставится в один клик, где бы ни находилась команда.
- Снижение расходов на печать, сканирование и доставку документов.
- Увеличение уровня контроля – каждый акт подписи фиксируется в журнале с меткой времени и геоданными.
- Гибкость при работе в полевых условиях: подрядчики, инспекторы и менеджеры могут заверять акты прямо на месте.
Практический пример: отдел продаж оформил договор с клиентом в полевых условиях, подпись была получена через мобильное приложение, а документ сразу загрузился в CRM‑систему, что сократило цикл сделки с пяти дней до одного.
Типы сертификатов
Существует несколько категорий сертификатов, подходящих для разных задач бизнеса. Ниже таблица, отражающая основные различия:
| Тип сертификата | Назначение | Уровень защиты |
|---|---|---|
| Квалифицированный сертификат физического лица | Подпись договора, финансовой отчетности | Высший – хранится в защищённом элементе (смарт‑карта, токен) |
| Квалифицированный сертификат юридического лица | Подпись корпоративных документов, учредительных актов | Высший – используется совместно несколькими уполномоченными лицами |
| Сертификат для мобильных приложений | Быстрая подпись в мобильных решениях, интеграция с ERP | Средний – хранится в защищённом хранилище телефона (Secure Enclave) |
Выбор сертификата зависит от уровня риска и требований регулятора. Для большинства компаний, где требуется подпись множества документов, оптимально комбинировать квалифицированный сертификат юридического лица с мобильным сертификатом, что обеспечивает баланс между безопасностью и удобством.
Импорт сертификатов в УКЭП на Android
Подготовка файлов сертификата
Для начала убедитесь, что у вас есть три базовых файла:
- .pfx (или .p12) — контейнер, в котором хранятся закрытый ключ и сертификат;
- .cer — открытый сертификат, иногда требуется отдельным файлом;
- .xml — файл с параметрами подписи (по желанию, если используется специфический профиль).
Файлы должны быть скопированы в доступную папку внутренней памяти устройства (например, Download/ukep). При этом важно не изменять имена файлов, иначе некоторые менеджеры могут не распознать их.
Использование менеджера сертификатов
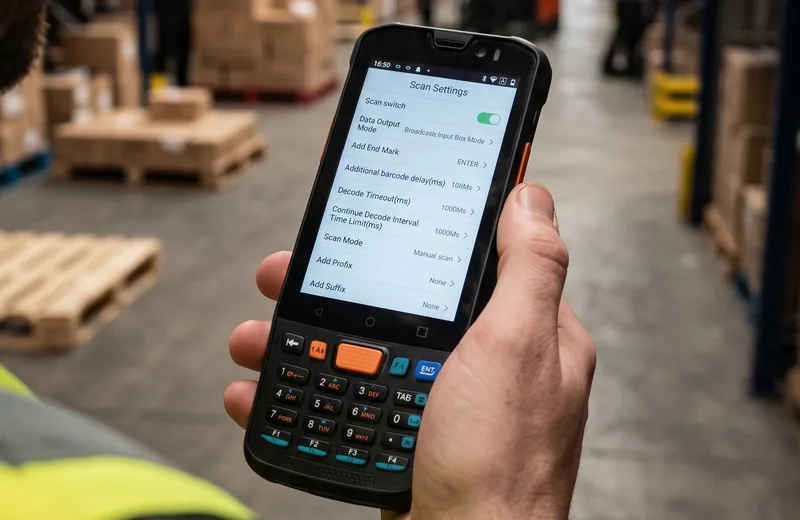
Большинство производителей Android включают в прошивку «Менеджер сертификатов», но в корпоративных средах часто рекомендуется установить специализированное приложение, совместимое с ГОСТ‑алгоритмами (например, Крипто‑ПРО Ключ).
Процесс импорта выглядит одинаково в большинстве приложений:
- Запустите менеджер и выберите пункт «Импортировать сертификат».
- Укажите путь к файлу
.pfxи введите пароль, который был задан при генерации сертификата. - Подтвердите импорт; система автоматически добавит открытый сертификат в хранилище.
После успешного импорта в списке сертификатов появится запись с вашим именем и меткой «ГОСТ 34.10‑2018». Теперь приложение, использующее УКЭП, может обращаться к этому ключу без дополнительных настроек.
Импорт через рутокен и USB OTG
Если политика компании требует хранить закрытый ключ в аппаратном токене, на Android это реализуется через USB‑OTG. Потребуются:
- Рутокен (совместимый с ГОСТ, поддерживающий USB‑HID);
- OTG‑адаптер, соответствующий разъёму вашего смартфона;
- Приложение‑драйвер, которое умеет работать с токеном (например, Крипто‑ПРО USB).
Алгоритм подключения:
- Подключите OTG‑адаптер к смартфону, а рутокен — к адаптеру.
- Запустите приложение‑драйвер; оно обнаружит токен и запросит PIN‑код.
- После подтверждения токен будет доступен системе как «внешнее хранилище».
- В настройках вашего УКЭП‑клиента укажите тип хранилища «USB‑токен» и выберите нужный сертификат.
Эта схема полностью изолирует закрытый ключ от памяти телефона, что повышает уровень защиты и удовлетворяет требования большинства корпоративных регламентов.
Решение ошибки 25257
Ошибка 25257 обычно появляется в момент попытки использовать сертификат, который не прошёл проверку совместимости с ГОСТ‑алгоритмами Android. Основные причины и шаги по их устранению:
| Причина | Решение |
|---|---|
| Файл .pfx создан в версии OpenSSL без поддержки ГОСТ‑кривой. | Перегенерировать сертификат используя openssl req -newkey gost2012_256 -keyout key.pem -out req.pem и openssl pkcs12 -export -in cert.pem -inkey key.pem -out cert.pfx. |
| Пароль к контейнеру содержит символы, не поддерживаемые системой (например, пробелы). | Сменить пароль, используя только латинские буквы, цифры и спецсимволы без пробелов. |
| В системе установлена устаревшая версия драйвера токена. | Обновить приложение‑драйвер до версии, выпущенной в 2025 году, либо установить патч из официального репозитория. |
После выполнения одного из предложенных действий ошибка исчезает, и подпись проходит без нареканий.
Подключение УКЭП к приложению Честный Знак
Настройка подписи в приложении
Для того чтобы мобильные пользователи могли подписывать документы через приложение «Честный Знак», необходимо правильно настроить профиль подписи. Внутри приложения откройте раздел «Управление сертификатами» и выполните следующие шаги:
- Выберите импортированный сертификат УКЭП.
- Установите тип подписи «Электронная подпись с усиленной проверкой».
- Укажите срок действия подписи (по умолчанию — 365 дней).
- Сохраните настройки и подтвердите их вводом кода доступа к сертификату.
После сохранения система автоматически сформирует профиль, который будет использоваться при всех операциях подписи в приложении.
Тестовая подпись документа
Перед тем как подпись начнёт использоваться в реальных бизнес‑процессах, рекомендуется проверить её работоспособность на тестовом документе. Процедура выглядит так:
1. Откройте любой PDF‑файл в приложении «Честный Знак».
2. Нажмите кнопку «Подписать».
3. Выберите ранее настроенный профиль УКЭП.
4. Подтвердите операцию вводом ПИН‑кода.
В случае успешной подписи вы увидите визуальную метку подписи, а также полученные данные о времени и сертификате в свойствах документа. Если процесс завершился ошибкой, проверьте следующее:
- Синхронизацию даты и времени устройства.
- Корректность ввода ПИН‑кода.
- Доступность сертификата в хранилище приложения.
Обновление сертификатов
Срок действия сертификата УКЭП ограничен, поэтому важно своевременно выполнять обновление, чтобы избежать перебоев в работе. Ниже представлена простая таблица, показывающая основные моменты обновления:
| Этап | Действие | Ответственный |
|---|---|---|
| Контроль срока | Проверять дату окончания действия за 30 дней до её наступления. | Администратор ИТ‑подразделения |
| Запрос нового сертификата | Обратиться в аккредитованный УЦ с подтверждением полномочий. | Ответственный за безопасность |
| Импорт в приложение | Загрузить полученный сертификат через «Управление сертификатами». | Пользователь с правами администратора |
| Тестовая проверка | Подписать тестовый документ и убедиться в корректности подписи. | Все пользователи |
После завершения всех шагов система будет использовать актуальный сертификат, а пользователи получат уведомление о том, что подпись готова к работе. Регулярное выполнение описанных процедур позволяет поддерживать непрерывность бизнес‑процессов без риска отказа из‑за истекшего сертификата.
Безопасность и управление доступом
Смена пароля УКЭП
Пароль к закрытому ключу электронно-цифровой подписи (УКЭП) – один из самых уязвимых компонентов любой PKI‑системы. Регулярная смена пароля снижает риск того, что злоумышленник получит длительный доступ к подписи. Оптимальная практика подразумевает:
- смену пароля не реже, чем раз в 90 дней;
- использование минимум 12‑символьных сочетаний букв разных регистров, цифр и спецсимволов;
- запрет повторного использования последних 5 паролей.
В мобильных решениях удобнее организовать принудительный запрос смены пароля при первом входе в приложение после обновления ОС или после обнаружения подозрительной активности.
Хранение резервных копий
Резервные копии сертификатов и закрытых ключей позволяют быстро восстановить рабочие процессы в случае утери устройства или коррапта данных. При хранении резервных копий следует учитывать три ключевых аспекта: безопасность, доступность и контроль версий.
| Тип хранилища | Плюсы | Минусы | Рекомендации по шифрованию |
|---|---|---|---|
| Защищённый облачный сервис (например, корпоративный OneDrive) | Высокая доступность, автоматическое резервирование | Зависит от политики провайдера | AES‑256 с клиентским ключом, хранение ключа в HSM |
| Защищённый сетевой диск (NAS) с поддержкой RAID | Полный контроль над инфраструктурой | Требует локального администрирования | AES‑256, двойное шифрование при передаче |
| Физические накопители (USB‑Token, внешние SSD) | Отсутствие сетевых угроз | Риск потери/краже физического носителя | Аппаратное шифрование, пароль доступа |
Каждая копия должна быть помечена датой создания и версией сертификата, а процесс восстановления – документирован в рамках политики ИБ.
Контроль доступа в корпоративных устройствах
Мобильные устройства, используемые для подписи, часто находятся в зоне повышенного риска: они могут быть потеряны, украдены или подвержены вредоносным атакам. Эффективный контроль доступа включает несколько уровней:
- Аутентификация устройства. Двухфакторный вход (пароль + биометрия) гарантирует, что только владелец может открыть приложение УКЭП.
- Управление правами приложений. Через MDM‑решения (Mobile Device Management) администраторы блокируют установку сторонних приложений и ограничивают доступ к копированию буфера обмена.
- Отдалённый сброс и стирание. При утере устройства команда ИБ может инициировать удалённую очистку всех криптографических материалов, предотвращая их компрометацию.
Все действия по изменению прав доступа должны фиксироваться в журнале аудита, чтобы в случае инцидента было возможно отследить, кто и когда изменил настройки.
Политика обновления
Обновления ОС и приложений – основной способ защиты от новых уязвимостей. Для корпоративных мобильных решений необходимо установить чёткую политику:
- Автоматическое получение критических патчей в течение 48 часов после их выхода.
- Тестирование совместимости новых версий приложения УКЭП на отдельном наборе устройств перед массовым деплоем.
- Отчетность о проведённых обновлениях, включая дату, версию и список затронутых компонентов.
Регулярный аудит соответствия политики обновления позволяет поддерживать высокий уровень защищённости и избежать ситуаций, когда устаревшее приложение становится точкой входа для атак.
Вопросы и ответы
Что такое УКЭП и какая у него юридическая сила?
Универсальная квалифицированная электронная подпись (УКЭП) полностью эквивалентна рукописной подписи по действующему законодательству и обладает такой же доказательной силой.
Какие преимущества дает мобильный УКЭП?
Сокращение времени согласования, снижение расходов на печать и доставку, фиксирование подписи с меткой времени и геоданными, работа в полевых условиях без компьютера.
Какие типы сертификатов используются для УКЭП?
Квалифицированный сертификат физического лица, квалифицированный сертификат юридического лица и сертификат для мобильных приложений – каждый имеет свой уровень защиты и назначение.
Как импортировать сертификат .pfx в Android?
Скопировать файл в доступную папку, открыть менеджер сертификатов, выбрать «Импортировать», указать путь к .pfx и ввести пароль. После импорта сертификат появится в хранилище.
Что делать при ошибке 25257 на Android?
Перегенерировать .pfx с поддержкой ГОСТ‑кривой, изменить пароль без пробелов или обновить драйвер токена до версии 2025‑го года.
Как настроить подпись в приложении «Честный Знак»?
В разделе «Управление сертификатами» выбрать импортированный сертификат, задать тип подписи «Электронная подпись с усиленной проверкой», указать срок действия и сохранить настройки, подтвердив ПИН‑кодом.
Как проверять работоспособность подписи перед вводом в продакшн?
Открыть тестовый PDF в приложении, нажать «Подписать», выбрать профиль УКЭП и ввести ПИН‑код. При успехе появится визуальная метка подписи и сведения о времени и сертификате.
Какие меры безопасности требуются для хранения резервных копий сертификатов?
Хранить копии в зашифрованных облачных сервисах, на защищённом NAS или в аппаратных токенах, используя AES‑256 и управляя доступом через HSM или пароли, а также вести журнал версий и восстановления.